
Keamanan di Gasbet88: Privasi, Kebiasaan Aman, dan Anti-Phishing
Di Gasbet88, kita ngumpulin info slot—terutama pembacaan RTP, fitur, dan istilah—biar kamu bisa memahami game dengan kepala dingin, bukan dengan asumsi. Karena sifatnya portal edukasi (bukan tempat transaksi), topik keamanan di sini fokus ke privasi, kebiasaan aman saat browsing, dan cara mengenali phishing yang sering menarget pengguna pemula.
Prinsip keamanan Gasbet88: portal informasi, bukan layanan transaksi
Prinsip paling dasar: Gasbet88 tidak menyediakan layanan taruhan, tidak memproses pembayaran, dan tidak meminta data finansial untuk “akses fitur”. Kamu bisa baca artikel, glosarium, dan panduan game tanpa akun—ini sengaja dibuat supaya jejak data yang kamu tinggalkan tetap minimal.
Kalau kamu baru mulai belajar, rute paling aman adalah memahami istilah dan mekanik dulu. Coba mulai dari Istilah Slot untuk Pemula dan lanjut jelajah pola fitur lewat Katalog Slot & Peta RTP supaya kamu paham konteks sebelum percaya klaim-klaim yang beredar di luar.
- Tidak ada registrasi: kamu tidak perlu membuat akun untuk membaca konten.
- Tidak ada transaksi: tidak ada deposit/withdraw, dompet, atau “top up”.
- Tidak ada permintaan OTP/PIN: kalau ada pihak yang mengatasnamakan Gasbet88 meminta OTP, itu red flag.
- Fokus kami literasi: cara membaca info, istilah, fitur, risiko—bukan “cara menang”.
Waspada phishing: ciri tautan palsu dan penipuan yang sering muncul
Phishing itu upaya menipu kamu supaya menyerahkan data sensitif (password, OTP, PIN, nomor kartu) lewat tautan palsu atau komunikasi yang mengaku “admin”. Polanya sering memanfaatkan rasa panik: akun disebut bermasalah, hadiah disebut hangus, atau diminta verifikasi cepat.
Pola yang paling sering dipakai penipu
- Menyamar sebagai “CS/Support” dan minta kamu pindah chat ke kanal lain, lalu diminta kode OTP.
- Mengirim tautan yang tampak mirip nama situs, tapi ejaannya diselewengkan (huruf diganti, ditambah tanda, atau subdomain aneh).
- Mengaku ada “pembaruan RTP” atau “fitur rahasia” dan meminta kamu login di halaman yang bukan bagian dari portal informasi.
- Menawarkan “cek keamanan akun” dengan formulir yang meminta email, password, dan nomor telepon sekaligus.
Cara cepat mengecek tautan sebelum kamu klik
- Periksa konteks: apakah kamu sedang meminta bantuan? Jika tidak, abaikan pesan yang mendadak mendesak.
- Baca alamat dengan pelan: penipu mengandalkan kamu membaca sekilas.
- Cek isi halaman: portal edukasi biasanya berisi artikel; halaman yang langsung meminta data sensitif patut dicurigai.
- Jangan kirim OTP/PIN ke siapa pun: OTP dibuat untuk diketik di perangkatmu sendiri, bukan untuk dibacakan/dikirim.
Kebiasaan aman: perangkat, browser, dan manajemen kata sandi
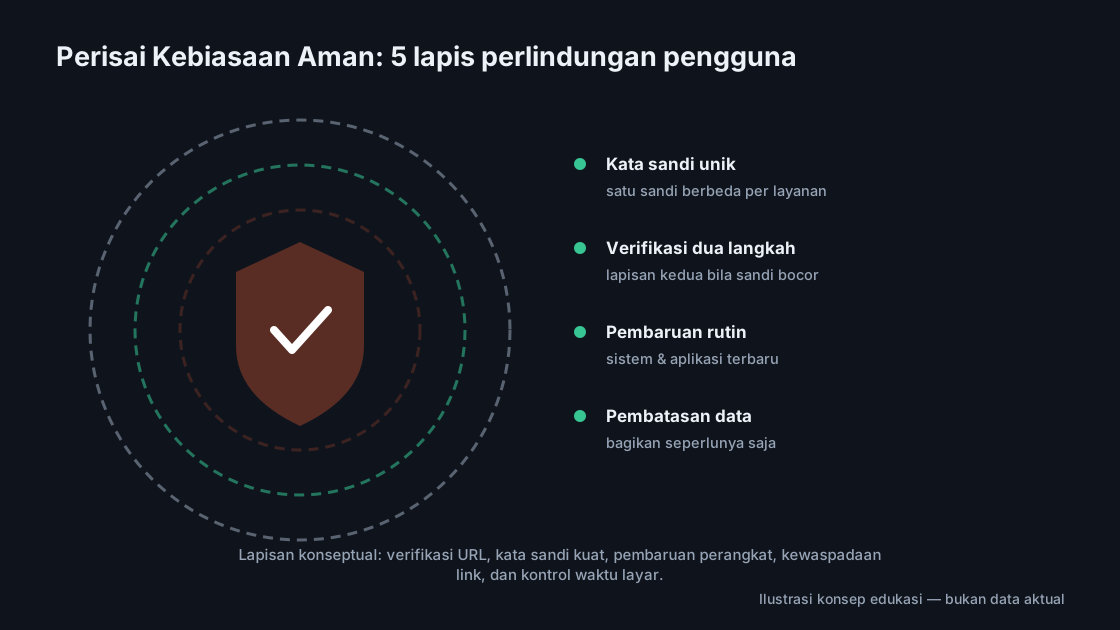
Keamanan bukan cuma soal “situs aman atau tidak”, tapi juga kebiasaan saat browsing. Banyak insiden terjadi karena perangkat dipakai ramai-ramai, browser penuh ekstensi, atau kata sandi dipakai ulang.
Perangkat & browser: rapikan titik rawan
- Update sistem dan browser secara berkala agar celah keamanan ditutup.
- Hindari instal ekstensi sembarangan; ekstensi bisa membaca halaman yang kamu buka.
- Aktifkan proteksi bawaan browser (anti situs berbahaya) dan jangan mematikan peringatan.
- Gunakan profil browser terpisah untuk aktivitas berbeda (misal: belajar/browsing vs kerja) agar cookies dan sesi tidak bercampur.
Kalau kamu memakai perangkat umum (kantor, warnet, perangkat teman), biasakan keluar dari akun email/sosial setelah selesai. Banyak skenario phishing berhasil bukan karena situsnya canggih, tapi karena sesi login tertinggal.
Kata sandi: sederhana tapi disiplin
- Pakai kata sandi unik untuk tiap layanan penting (email, penyimpanan file, akun sosial).
- Utamakan frasa panjang yang mudah kamu ingat, bukan kombinasi pendek yang gampang ditebak.
- Gunakan password manager tepercaya untuk menyimpan dan membuat kata sandi kuat.
- Aktifkan 2FA di akun penting (terutama email), karena email sering jadi “kunci” untuk reset akun lain.
Di sisi literasi slot, kebiasaan aman juga berarti membatasi impuls: jangan terpancing klaim “info paling valid” dari pihak yang minta akses akun. Kalau kamu sedang belajar fitur game, gunakan jalur aman seperti Slot Demo untuk belajar mekanik dan rujuk istilah resmi di Glosarium Slot A–Z.
Privasi: data apa yang sebaiknya tidak dibagikan di mana pun
Privasi itu tentang mengurangi data yang bisa dipakai untuk meniru identitasmu (impersonation) atau mengambil alih akun. Banyak orang merasa “cuma kasih nomor” itu aman, padahal gabungan beberapa potongan data kecil bisa jadi senjata.
- OTP, PIN, kode verifikasi: tidak dibagikan, tidak difoto, tidak diteruskan.
- Password: termasuk “password lama” atau “petunjuk password” yang terlalu spesifik.
- Data finansial: nomor kartu, masa berlaku, CVV, rekening, e-wallet, bukti transfer—hindari membagikan di chat/DM.
- Identitas lengkap: NIK, foto KTP/SIM, selfie dengan identitas, alamat rumah lengkap.
- Email utama dan nomor utama (yang terhubung ke banyak akun) di kolom komentar publik.
Kamu juga perlu waspada terhadap kebiasaan oversharing: screenshot yang terlihat “aman” bisa saja memuat email, nama lengkap, atau notifikasi OTP di bagian atas layar.
Ketersediaan layanan dan ketentuan hukum dapat berbeda menurut wilayah. Pengguna bertanggung jawab untuk memahami dan mematuhi hukum yang berlaku di wilayah masing-masing.
Jika menemukan konten mencurigakan: langkah lapor & tindak lanjut
Kalau kamu menemukan halaman, pesan, atau akun yang mengatasnamakan Gasbet88 lalu meminta data sensitif, anggap itu insiden keamanan sampai terbukti sebaliknya. Tujuannya bukan panik, tapi cepat memutus jalur penipuan.
- Jangan klik ulang dan jangan isi apa pun: tutup tab jika perlu.
- Simpan bukti seperlunya: catat nama akun pengirim, waktu, dan rangkuman isi pesan (tanpa menyebarkan data sensitif).
- Laporkan ke kanal resmi situs: gunakan Kontak Gasbet88 agar tim bisa meninjau dan menindaklanjuti pola penipuan yang meniru konten kami.
- Amankan akun kamu: ganti password akun email (prioritas), aktifkan 2FA, dan keluar dari semua sesi jika fitur tersedia.
- Bersihkan perangkat: cek aplikasi/ekstensi baru yang mencurigakan, lalu jalankan pemindaian keamanan.
Kalau kamu ragu apakah suatu konten “resmi gaya Gasbet88” atau bukan, kamu bisa bandingkan dengan halaman-halaman rujukan yang jelas strukturnya, misalnya Kebijakan Editorial Gasbet88 dan halaman beranda Gasbet88 untuk melihat pola penulisan dan navigasinya.
Untuk pertanyaan yang sering muncul soal keamanan dan cara kami mengelola konten, cek juga FAQ Gasbet88 agar kamu dapat jawaban cepat tanpa harus menebak-nebak.
Kesimpulan: aman itu gabungan literasi, kebiasaan, dan batas data
Keamanan saat mengakses portal slotpedia seperti Gasbet88 paling efektif kalau kamu menggabungkan tiga hal: (1) paham prinsip situs edukasi—tidak ada alasan menyerahkan data sensitif, (2) jeli mengenali phishing dan pola “mendesak”, serta (3) disiplin di perangkat, browser, dan kata sandi. Dengan begitu, kamu bisa tetap fokus ke tujuan awal: membaca RTP, memahami fitur, dan belajar istilah tanpa terjebak umpan.
Lanjutkan belajar dengan jalur yang rapi: cek Responsible Gaming: batas, kontrol diri, dan 18+ untuk menjaga kebiasaan tetap sehat, lalu latih pemahaman fitur lewat contoh panduan seperti Starlight Princess Cara Main agar kamu makin paham membaca risiko dan alur bonus.